Des chercheurs en cybersécurité ont révélé une campagne Microsoft 365 qui a été observée en train d'exploiter un relais adversaire du milieu (AitM) pour capturer les sessions de connexion, puis rejouer les jetons volés pour pénétrer dans les comptes de messagerie de 79 organisations.
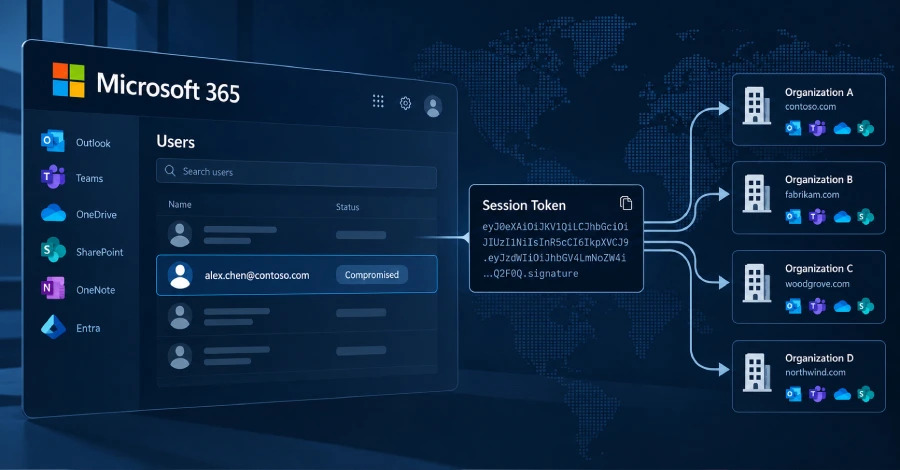
Encore une preuve que les attaquants ont évolué : on ne cherche plus seulement à voler des mots de passe, on détourne directement les sessions actives via le vol de jetons. 79 organisations touchées en un clin d'œil, c'est un signal d'alarme pour auditer nos environnements cloud et repenser notre posture de sécurité (Zero Trust).

 Mukite


